Az Egyesült Királyság hivatalos forrásai szerint egy „rosszindulatú kibertámadási kampányt” lepleztek le, amely számos szervezetet céloz meg, köztük olyanokat is, amelyek a katonai és humanitárius segítségnyújtásban játszanak szerepet Ukrajnában. A brit Nemzeti Kibervédelmi Központ (NCSC) közleménye alapján, amely egy közös nyomozás eredménye, a támadások mögött egy orosz katonai egység áll, amely 2022 óta folyamatosan támadja a köz- és magánszektorbeli szervezeteket. Ezek közé tartoznak a védelmi, informatikai szolgáltatásokkal foglalkozó és logisztikai támogatást nyújtó intézmények.
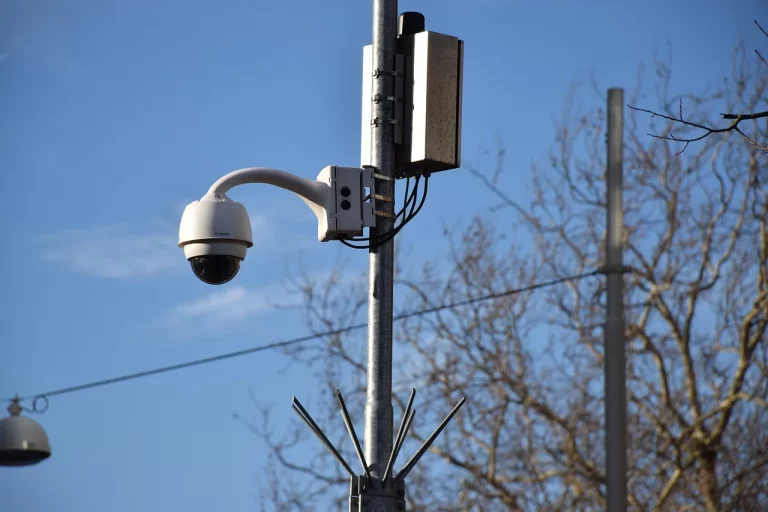
A NATO tíz országának biztonsági szolgálatai, valamint Ausztrália is megerősítette, hogy az orosz hírszerzés különböző hackelési technikákat alkalmazott a célzott szervezetek hálózataiba történő behatolás érdekében. A támadások célpontjai között szerepeltek az internetre csatlakoztatott kamerák, amelyek az ukrán határokon figyelték a segélyszállítmányokat. A jelentés szerint körülbelül 10 000 kamerát sikerült hozzáférhetővé tenni, amelyeket katonai létesítmények és vasútállomások környékén használtak az anyagok Ukrajnába történő mozgásának nyomon követésére. A támadók ráadásul jogszerű önkormányzati szolgáltatásokat is felhasználva, például forgalmi kamerákat is igénybe vettek.
A kibertámadásokért felelős orosz katonai egység az 26165-ös GRU egység, amelyet sokszor Fancy Bear néven is emlegetnek. Ez a hírhedt hackercsoport korábban már több alkalommal is feltűnt, például a World Anti-Doping Agency adatainak kiszivárogtatásával, valamint a 2016-os amerikai demokraták nemzeti bizottságának kibertámadásában is kulcsszerepet játszottak. Paul Chichester, az NCSC műveleti igazgatója hangsúlyozta, hogy ez a rosszindulatú kampány komoly veszélyt jelent a célzott szervezetekre, különösen azok számára, akik Ukrajnába nyújtanak segítséget. Hangsúlyozta, hogy a szervezeteknek meg kell ismerkedniük a fenyegetéssel és a védekezési tanácsokkal, hogy megóvhassák rendszereiket a támadásoktól.
John Hultquist, a Google Fenyegetési Elemző Csoportjának vezető elemzője arra figyelmeztetett, hogy akik árukat szállítanak Ukrajnába, azoknak számolniuk kell az orosz katonai hírszerzés figyelmével. Az érdeklődés túlmutat a harctér támogatásának nyomon követésén; a cél az, hogy a támogatást vagy fizikai, vagy kibertámadások révén megzavarják. A közös kibervédelmi tájékoztató szerint a Fancy Bear csoport a kritikus infrastruktúrával összefüggő szervezeteket is célozta, beleértve a kikötőket, repülőtereket és a légiforgalmi irányítást.
A hackerek különböző technikákat használtak a belépés megszerzésére, például jelszavak kitalálásával. Egy másik módszer a spearfishing, amely során hamis e-maileket küldenek az adott rendszerekhez hozzáféréssel rendelkező konkrét személyeknek. Az áldozatok hamis weboldalra irányítva kapták meg, ahol be kellett írniuk a bejelentkezési adataikat, vagy kattintaniuk kellett egy linkre, amely kártékony szoftvert telepített. A spearfishing e-mailek célpontjai sokféle témát öleltek fel, a szakmai kérdésektől kezdve a felnőtt tartalmakig.
A Microsoft Outlook egy sebezhetőségét is kihasználták, amely lehetővé tette a felhasználói adatok gyűjtését „különösen kialakított Outlook naptári értekezlet-meghívók” révén. Ezek a technikák már több mint egy évtizede a csoport szokásos taktikái közé tartoznak. A kamerákhoz való hozzáférés segíthetett megérteni, hogy milyen árukat szállítanak, mikor, milyen mennyiségben, és támogathatja a kinetikus célzott támadásokat is.
A Dragos kibervédelmi cég is nyomon követte a NCSC által jelentett hackelési tevékenységeket, Robert M. Lee vezérigazgatója pedig elmondta, hogy a hackerek nemcsak a vállalati számítógép-hálózatokba való behatolásra törekednek, hanem ipari irányító rendszerekbe is bejutnak, ahol fontos szellemi tulajdont és információkat lophatnak el, vagy pozíciót szerezhetnek zavaró támadásokhoz. A kibertámadások fokozódása és a célzott szervezetek védelmi intézkedései iránti figyelem egyre sürgetőbbé válik a nemzetközi közösség számára.